Comprova qualsevol web abans que algú hi entri.
Avui PHP publica la correcció de seguretat de dues errades crítiques que permeten executar codi al servidor (PHP2Shell). senseforat és una eina gratuïta per a qualsevol web (botigues, blogs, empreses, entitats, administracions…): mirem des de fora, sense tocar res, si mostra PHP i quina versió (també si està feta amb WordPress, Drupal o Joomla). Fins que s'actualitzin, les webs amb PHP estan exposades. Que no ho veiem no vol dir que no hi sigui.
Escaneja qualsevol web
La teva botiga, el teu blog, l'empresa, l'entitat o l'administració que vulguis. Fem una sola petició passiva a la pàgina d'inici i el resultat queda registrat públicament. Només guardem la web i el resultat; de tu, res.
PHP exposat i PHP caducat
Retratades
Webs on hem vist PHP, directament o perquè funcionen amb un gestor com WordPress. Estan exposades a PHP2Shell fins que el seu servidor apliqui la correcció de seguretat. Això no vol dir que hagin estat atacades. Primer, les que no tindran correcció.
Totes les webs de la memòria
Rànquing
De més a menys urgent. Clica un nom per obrir-ne la fitxa i l'historial.
| Web | Municipi · comarca | Tecnologia | Servidor | PHP | Darrera anàlisi | Veredicte |
|---|
Registre públic
Darrers escanejos
Cada anàlisi (manual, automàtica d'ajuntaments o de la llista inicial), de la més recent a la més antiga.
947 municipis · dades obertes de la Generalitat
Ajuntaments de Catalunya
Cada dia n'inspeccionem unes quantes webs a l'atzar, primer les que no s'han mirat mai. Les que encara no s'han analitzat les pots escanejar tu mateix.
| Municipi | Comarca | Web | Tecnologia | Darrera anàlisi | Estat |
|---|
PHP2Shell · CVSS 9,2
Què pot passar
Afecta qualsevol web amb PHP al servidor: botigues, blogs, empreses, entitats o administracions. És execució remota de codi: un atacant podria fer funcionar el seu programa al servidor, potser sense contrasenya.
Si no s'aplica la correcció de seguretat, un atacant podria:
- prendre el control del servidor i deixar-hi portes del darrere (web shells)
- canviar la web o publicar-hi contingut fals
- robar dades personals de la ciutadania (bretxa RGPD)
- injectar programari maliciós o pàgines de pesca
- saltar a altres sistemes interns
- xifrar-ho tot i demanar un rescat
Vegeu un exemple educatiu simulat: què podria passar a una web qualsevol →
Gravetat 9,2/10 (CVSS v4.0) [1][2]. Sansec espera atacs massius uns 15 minuts després de la publicació de la correcció de seguretat [3]. A 21 d'octubre no s'ha informat de cap explotació i les vulnerabilitats no són al catàleg KEV de la CISA [4].
Quines webs poden estar afectades
- No confirmat Totes les versions des de PHP 5.4 (segons el bàner filtrat d'una eina d'explotació anomenada «PHP2Shell») [3], o «des de PHP 5» [4]. PHP encara no ho ha confirmat.
- Confirmat PHP només corregeix les branques 8.2–8.5. La 8.1 i anteriors no tindran correcció oficial [1][3].
- Segons Sansec Inclou botigues Magento, Shopware i WooCommerce [3]: risc afegit per a dades de pagament i de clients.
- Els detalls tècnics no es publiquen fins a les 16:00. No donem per bona cap explicació de la causa que circuli abans.
Què cal fer
- Truqueu avui al vostre proveïdor d'allotjament perquè estigui a punt d'actualitzar PHP a les 16:00 [3].Truqueu ara al vostre proveïdor d'allotjament i confirmeu que ja ha actualitzat PHP; Sansec preveia atacs massius pocs minuts després de la publicació [3].
- Només es corregeix al servidor, actualitzant PHP. Actualitzar WordPress, Drupal, Joomla, PrestaShop o qualsevol altre gestor no n'hi ha prou [3].
- Avui a les 16:00: actualitzeu a la nova versió de la vostra branca (8.2–8.5), primer els servidors oberts a internet [1].La correcció de seguretat ja és disponible: actualitzeu ara a la nova versió de la vostra branca (8.2–8.5), primer els servidors oberts a internet [1].
- PHP 8.1 o anterior: demaneu al proveïdor un backport de la correcció o migreu a una versió amb suport [3]. Mentrestant, desconnecteu-lo d'internet o poseu-lo darrere d'una VPN.
- Un WAF ajuda, però no substitueix la correcció. Cloudflare ha publicat regles d'emergència genèriques («Anomalous Execution») al seu Managed Ruleset; no diu que siguin específiques d'aquesta vulnerabilitat [5].
- Feu inventari de tot el PHP, també el dels panells (cPanel, Plesk), aplicacions i aparells de proveïdors.
- Vigileu si
php-fpm,php-cgi,httpdoapache2obren intèrprets d'ordres. - Si sospiteu una intrusió: aïlleu el servidor, conserveu els registres i busqueu web shells, fitxers nous, tasques cron i comptes nous.
Consells no oficials Mesures temporals mentre no hi hagi correcció
Proposades per un desenvolupador web a X [6]; no les ha validat PHP:
- desactivar temporalment la pujada de fitxers;
- desactivar
session.upload_progress.enabled(posar-lo a0alphp.ini); - si teniu PHP inferior a 8.2, actualitzar.
La correcció de seguretat surt avui a les 16:00La correcció de seguretat ja és disponible
Actualització de seguretat extraordinària el 21.10.2026 a les 16:00 (hora de Madrid), o abans si apareixen atacs, per a les branques amb suport. S'espera, sense confirmar, que siguin les versions 8.5.12, 8.4.27, 8.3.36 i 8.2.35.
La vulnerabilitat
Els investigadors anomenen php2shell dues vulnerabilitats crítiques d'execució remota de codi (RCE) a PHP, amb una puntuació de 9,2 sobre 10 (CVSS v4.0). Els identificadors que han circulat són CVE-2026-109618 i CVE-2026-109619; l'avís oficial de PHP no n'esmenta cap.
La correcció surt fora del calendari habitual, el 21.10.2026 a les 16:00 (hora de Madrid), per a les branques 8.2, 8.3, 8.4 i 8.5. Les versions vigents abans de la correcció són 8.5.11, 8.4.26, 8.3.35 i 8.2.34. Les versions concretament afectades encara no s'han fet públiques. La 8.1 i anteriors no rebran cap correcció.
Fonts
- PHP.net: «Upcoming Critical PHP Security Release» · avís oficial
- The Hacker News: «PHP2Shell: two unpatched critical PHP flaws»
- Sansec: «Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619»
- watchTowr: preguntes freqüents sobre CVE-2026-109618
- Cloudflare: «WAF Release – 2026-10-21 – Emergency»
- Manz (desenvolupador web) a X: consells no oficials · fil
Consultades el 21.10.2026. «Confirmat» vol dir que ho diu l'avís oficial de PHP; la resta són informacions de tercers.
Simulació
Què podria passar si no s’actualitza PHP
Un cas il·lustratiu amb una web qualsevol: un ajuntament, una botiga o una empresa. Res del que veureu aquí ha passat.
SIMULACIÓ · EXEMPLE EDUCATIU — no és un atac real ni dades reals
Cinc passos, en paraules planes
Esquema genèric del que sol passar si un servidor no s’actualitza i algú aprofita una RCE sense credencials. No s’ha produït en aquest cas il·lustratiu.
Entrada RCE
Una petició preparada fa que el servidor executi codi aliè, sense iniciar sessió.
Control del servidor
El codi corre amb els privilegis del servidor web (sovint
www-data) i llegeix la configuració.Webshell
Deixa una porta del darrere (un script) per tornar-hi i executar ordres quan vulgui.
Accés a dades
Amb les credencials del
config.phpexporta la base de dades, fitxers pujats i, de vegades, correu.Impacte
Desfiguració, robatori o xifratge de dades (ransomware) o salt cap a altres sistemes de la xarxa.
Quatre escenes, quatre maquetes
Maquetes genèriques amb la marca «SIMULACIÓ · EXEMPLE EDUCATIU». No fan servir la imatge ni el logotip de cap organització real i les dades són inventades. Toqueu una imatge per veure-la a mida completa.
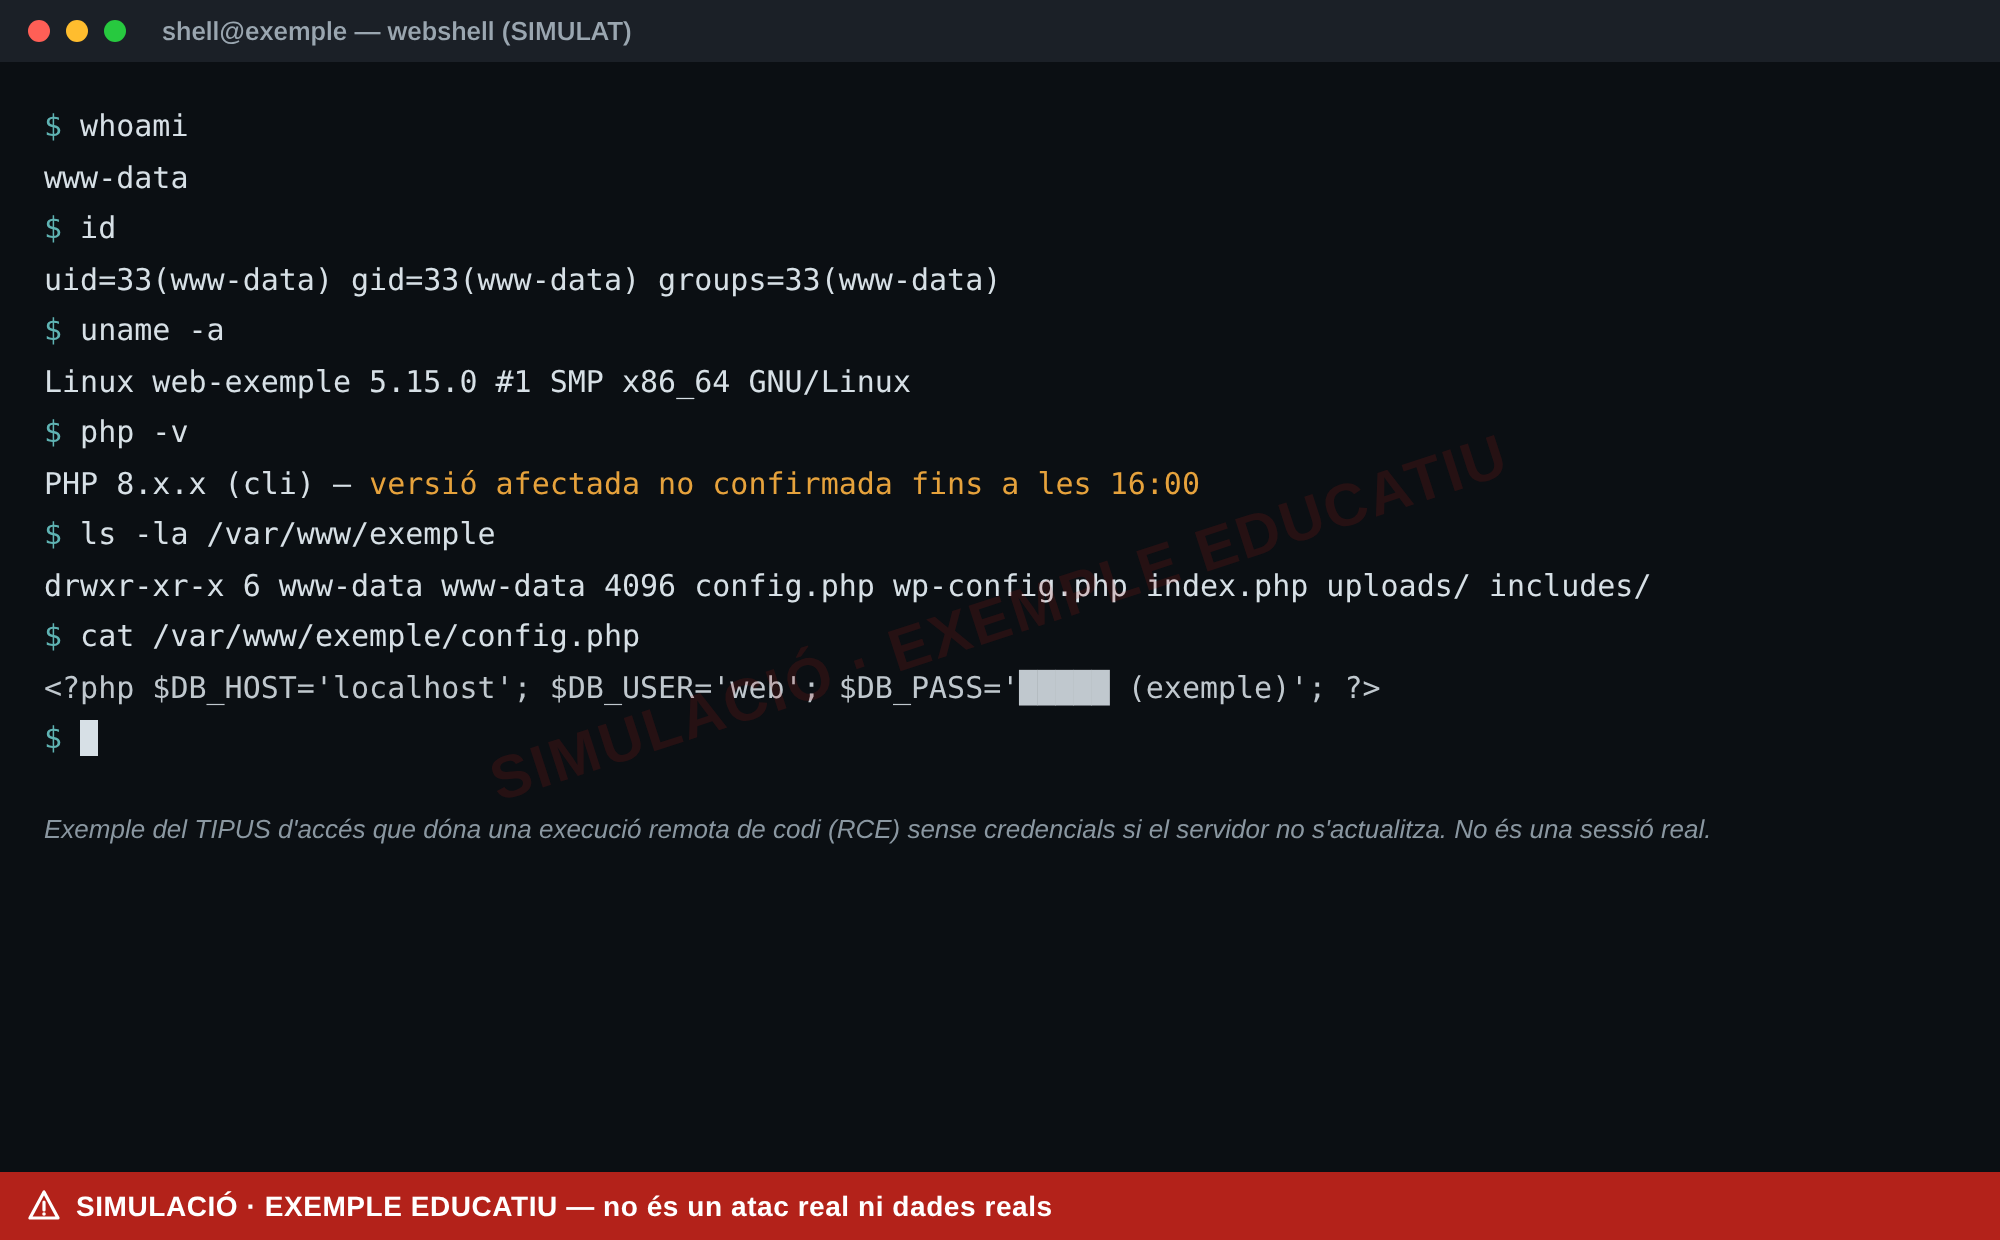
Webshell al servidor
Ordres genèriques (whoami, id, llistat de /var/www). Il·lustra el tipus d’accés després d’una RCE, no una sessió real.
Què podrien obtenir
- Ordres al servidor
- Fitxers de configuració
- Accés persistent
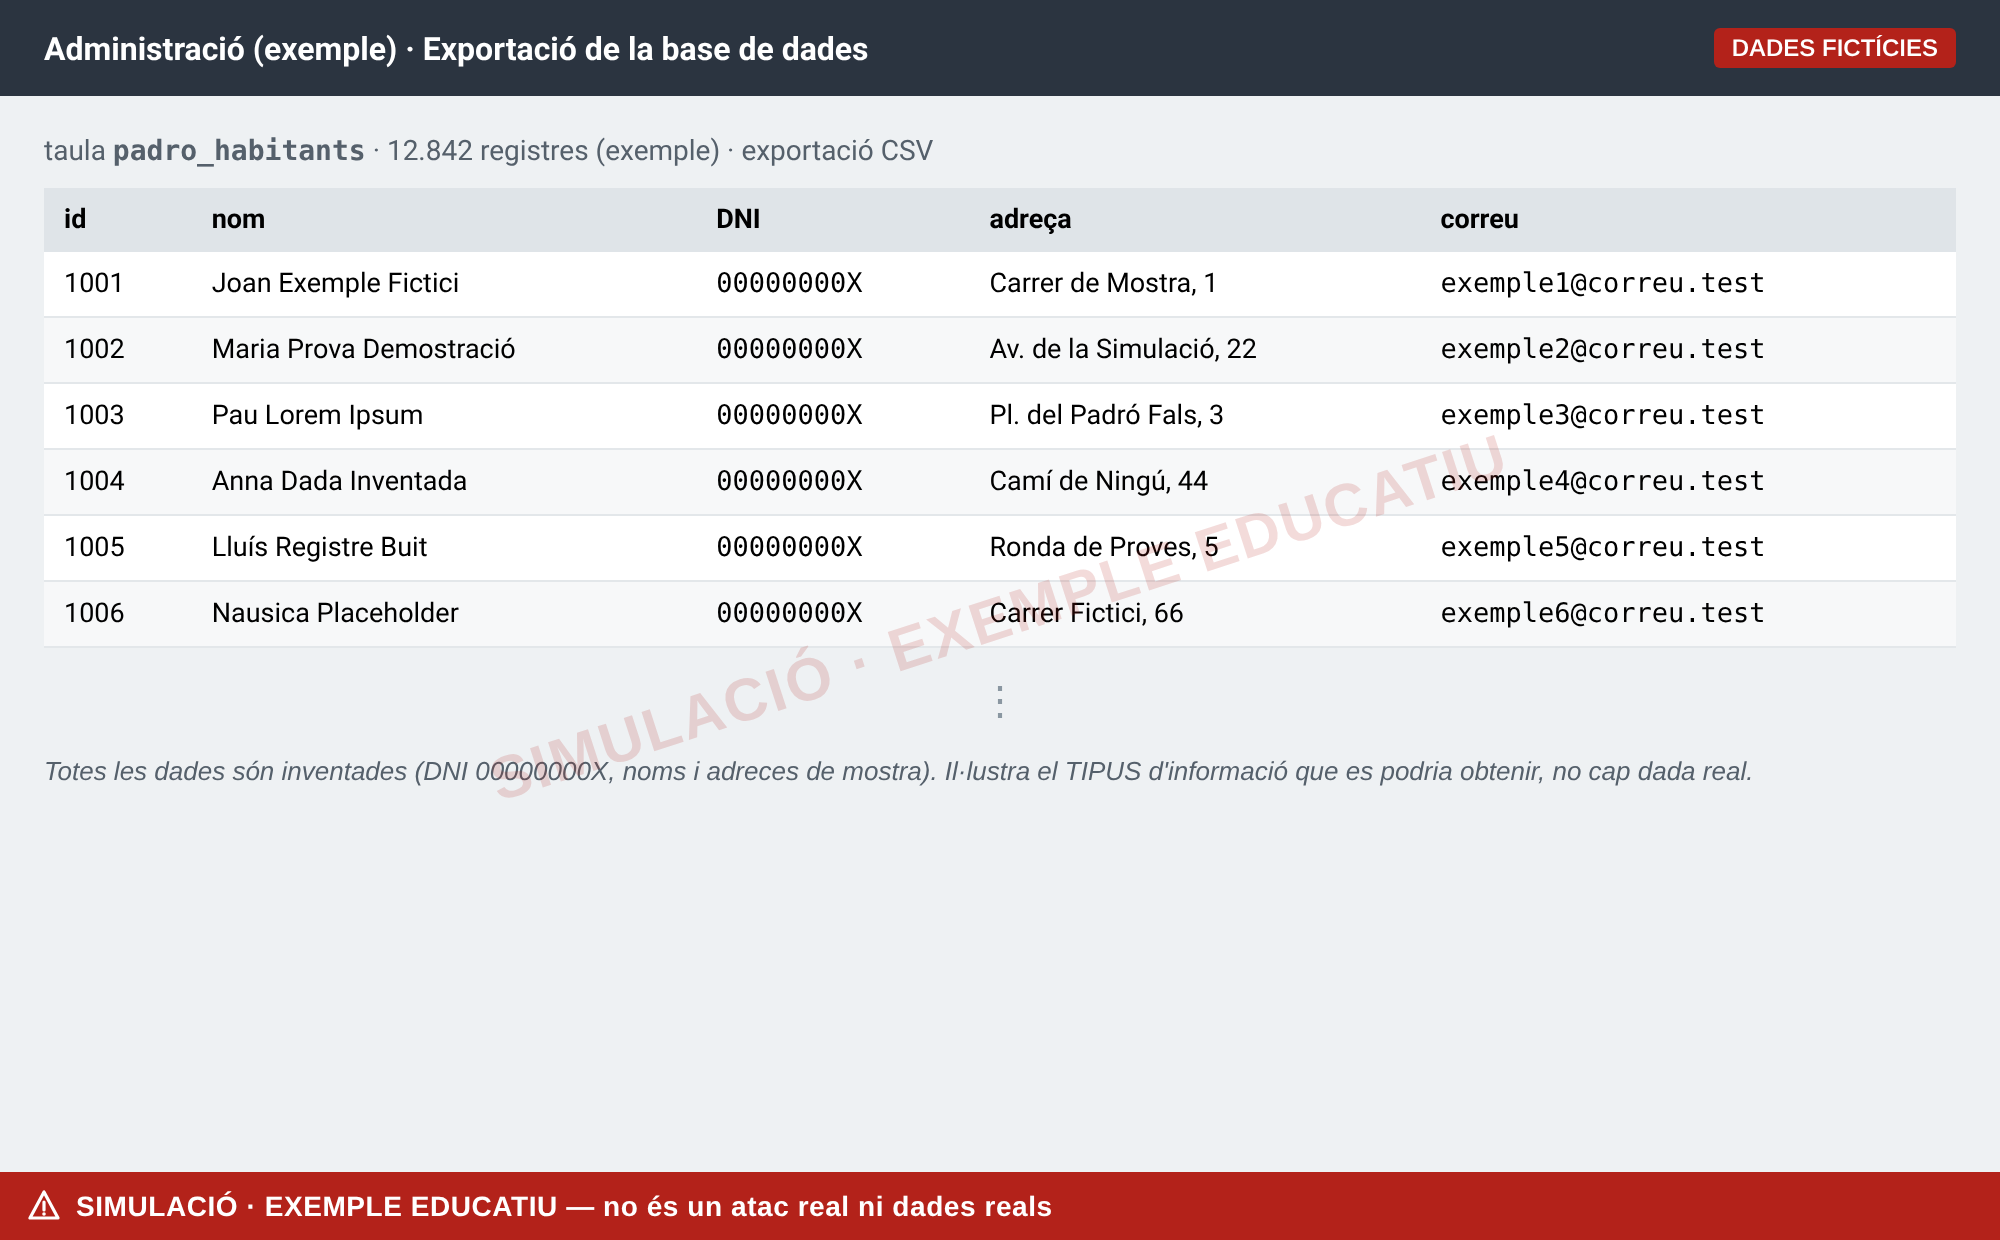
Exportació de la base de dades
Registres inventats (DNI 00000000X, noms i correus de mostra). Mostra el tipus de dades personals en joc —de ciutadania, clients o usuaris—, no cap fuga real.
Què podrien obtenir
- Dades personals
- Correus i telèfons
- Credencials
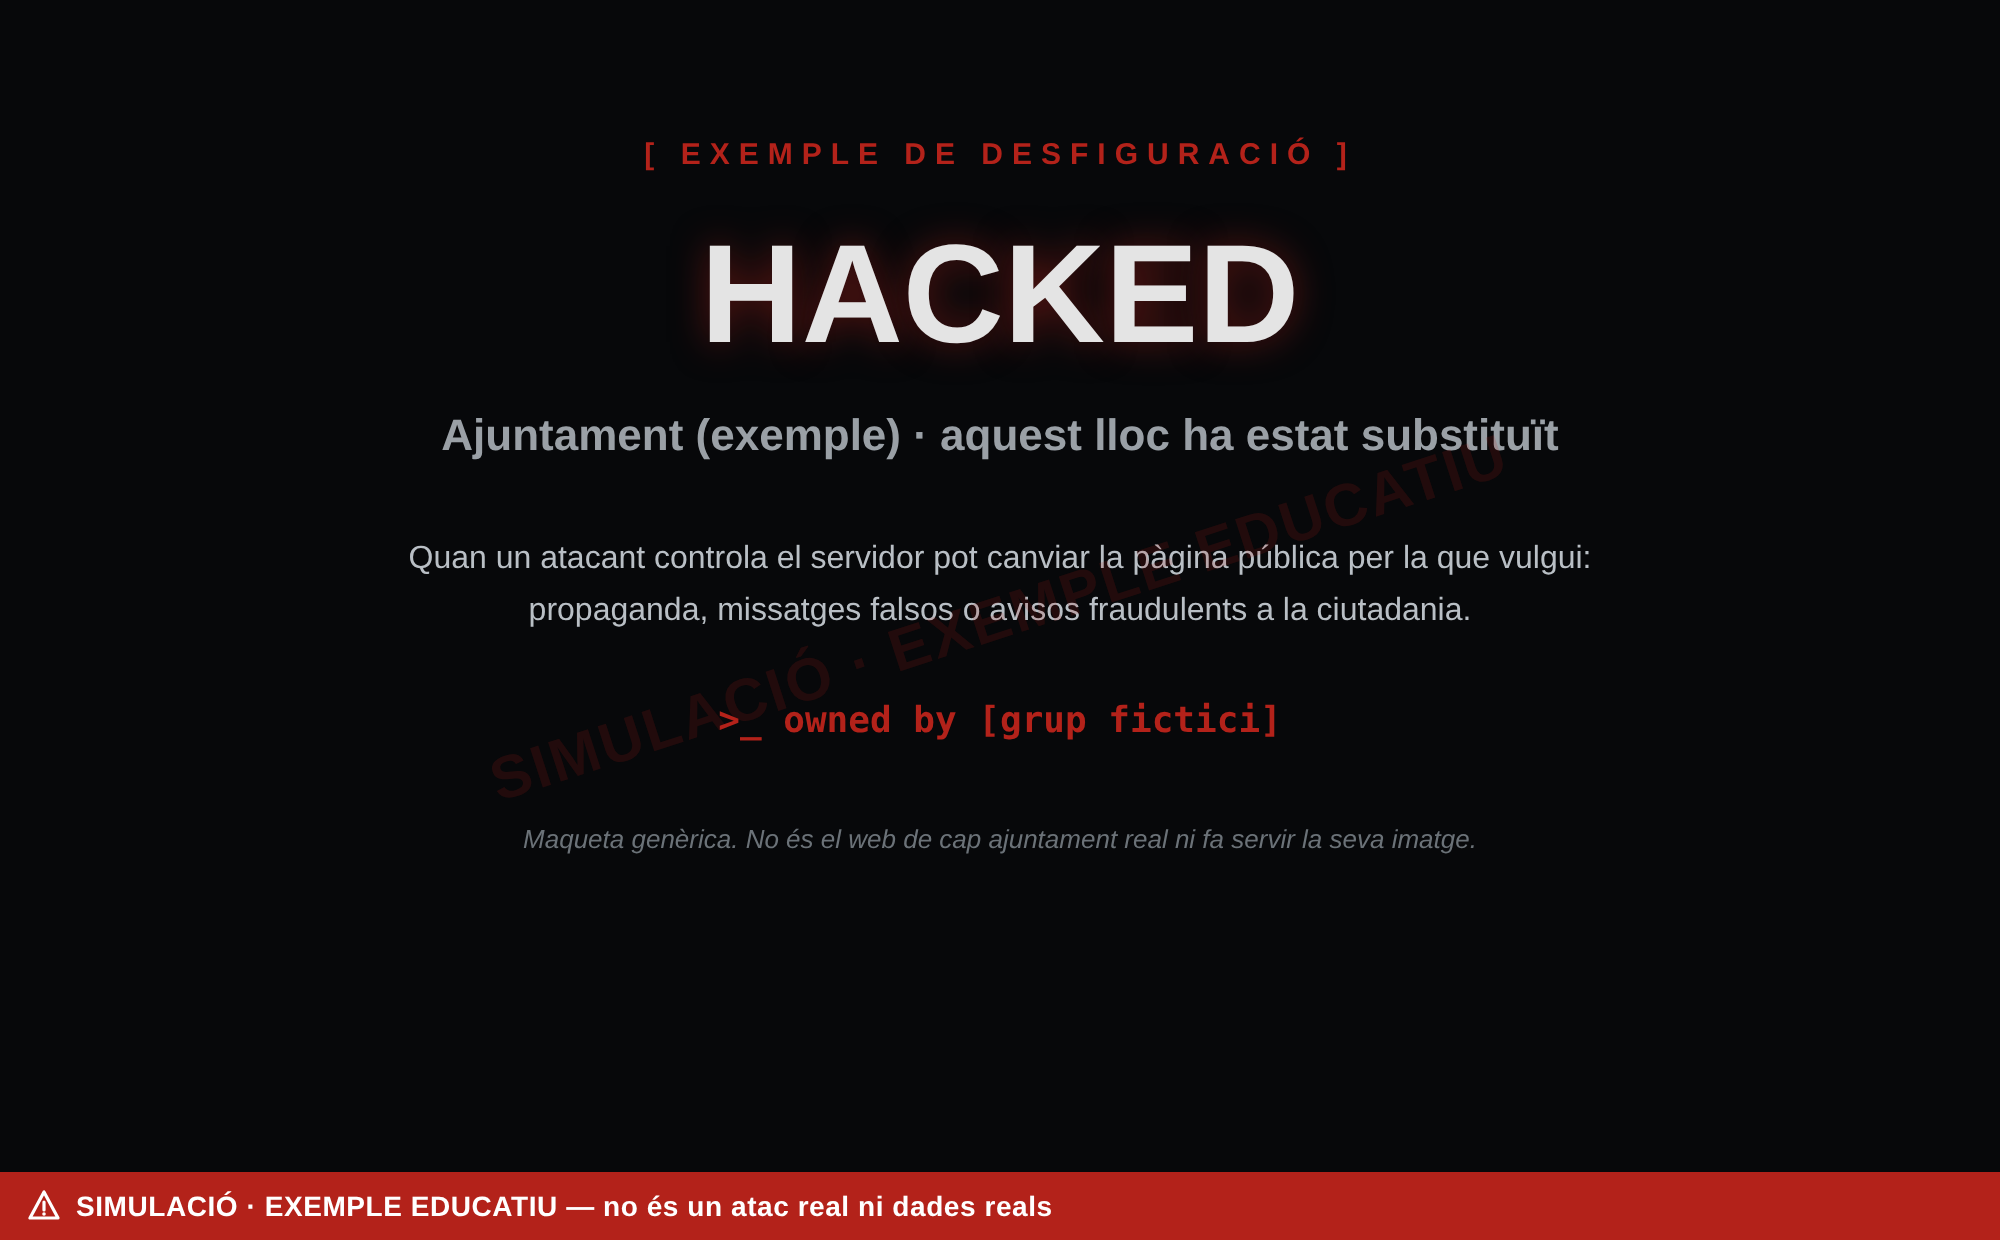
Desfiguració de la web pública
Maqueta d’«Ajuntament (exemple)» sense cap marca real; podria ser igualment la web d’una botiga o d’una empresa. Qui controla el servidor pot substituir la pàgina pública.
Què podrien obtenir
- Control de la web
- Missatges falsos
- Pèrdua de confiança
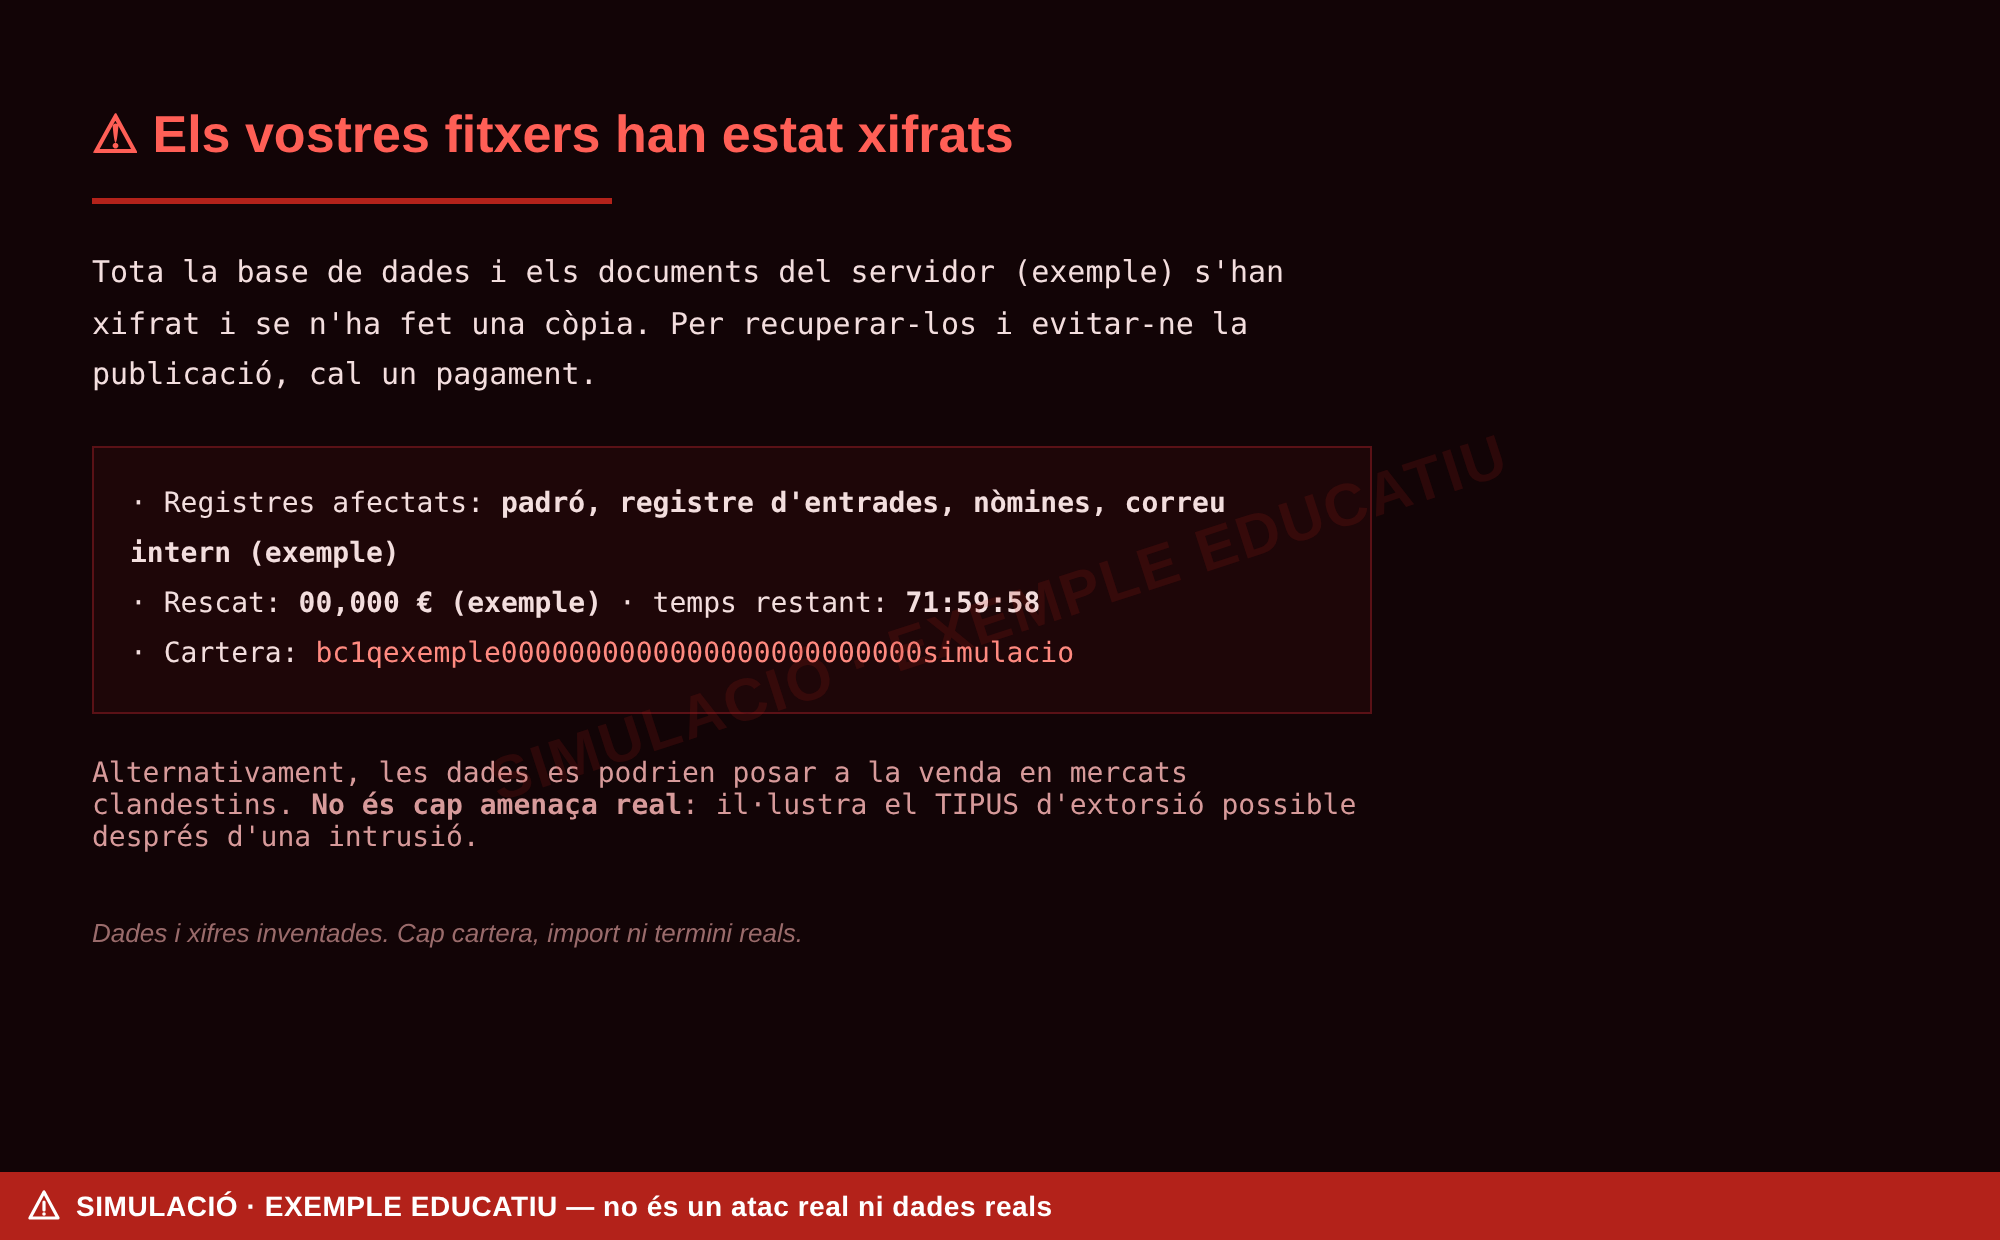
Xifratge o venda de dades
Nota de rescat amb imports i carteres inventades. Il·lustra l’extorsió possible després d’una intrusió; no és cap amenaça real.
Què podrien obtenir
- Dades xifrades
- Extorsió
- Servei aturat
Què es pot perdre
El servidor web sovint toca, directament o indirecta, sistemes amb dades de persones. El tipus de coses en risc:
- Dades personalsDe ciutadania, clients o usuaris: noms, adreces, documents i fitxers pujats.
- CredencialsContrasenyes de panells, bases de dades i accessos FTP/SFTP.
- Correu internBústies i adjunts del personal, útils per a estafes posteriors.
- ReputacióLa confiança de veïns, clients o socis, que costa molt de recuperar.
- Servei aturatWeb, botiga en línia o tràmits fora de servei durant dies.
- Cost de recuperacióPeritatge, restauració, avisos a les persones afectades i possibles sancions.
Com evitar-ho
La correcció de seguretat només s’aplica al servidor, actualitzant PHP.
Per què ara: Sansec espera atacs massius uns 15 minuts després de la publicació de la correcció de seguretat. Actualitzar WordPress, Drupal o qualsevol gestor no n’hi ha prou, i un WAF (per exemple Cloudflare) ajuda però no substitueix la correcció. Fonts a Què pot passar.
- Truqueu al proveïdor d’allotjament i confirmeu que actualitzarà (o ja ha actualitzat) PHP a les branques amb suport (8.2–8.5).
- Només es corregeix al servidor. Actualitzar el gestor de continguts no n’hi ha prou.
- PHP 8.1 o anterior: demaneu un backport o migreu; mentrestant, aïlleu-lo d’internet.
- Un WAF ajuda, però no substitueix la correcció.
- No oficial Mentrestant, valoreu desactivar temporalment la pujada de fitxers i
session.upload_progress.enabled(consells d’en Manz; no validats per PHP). - Si sospiteu una intrusió: aïlleu el servidor, conserveu els registres i busqueu webshells, fitxers nous i comptes nous.
Com ho fem
Metodologia
Funciona amb qualsevol web pública: n'hi ha prou amb l'adreça. Per a cada web fem una sola petició GET a la pàgina d'inici, identificant-nos com a senseforat-escaner/1.0 (sense cap nom ni adreça), seguint fins a 5 redireccions i amb un temps màxim de 25 segons. No provem cap altra ruta, no enviem dades i no intentem explotar res.
Què mirem
- Capçaleres
X-Powered-By: PHP/x.y.zdona la versió exacta;Serverde vegades també.- Galetes
PHPSESSID,laravel_session,MoodleSession,SESS…(Drupal),PrestaShop-….- Gestors i frameworks
- WordPress (generador,
wp-content,wp-json, pingback), Drupal, Joomla, PrestaShop, Magento, Moodle, TYPO3, Laravel, Symfony. Només comptem rutes del mateix domini. Plone, Zope i CKAN són Python. - Botigues en línia
- WooCommerce (rutes del connector, classes i galetes
woocommerce_), Magento, Shopware i PrestaShop. És una nota de risc afegit; no canvia el color. - CDN o WAF al davant
- Cloudflare (
Server: cloudflare,CF-RAY), Sucuri, Akamai, Imperva, Fastly i Amazon CloudFront, per les seves capçaleres. Un WAF pot frenar part dels atacs, però no substitueix la correcció; no canvia el color. - Pujada de fitxers
- Si la pàgina d'inici té un camp
<input type="file">, ho anotem com a superfície d'atac afegida. - Pàgines anti-robots
- Si el servidor ens mostra una verificació en lloc de la web, el resultat surt gris, mai verd.
- Ajuntaments
- Les 947 webs municipals surten de les dades obertes de la Generalitat (Municat). Cada dia se n'inspeccionen unes quantes a l'atzar, primer les que no s'han mirat mai.
Límits
- Des de fora només podem inferir si una web fa servir PHP. No confirmem que cap web sigui vulnerable, ni que no ho sigui.
- Molts servidors amaguen la versió, i un CDN (com Cloudflare) pot amagar les capçaleres d'origen.
- Una web verda pot conviure amb altres servidors PHP de la mateixa organització.
- Alguns servidors bloquegen certes xarxes o països; un resultat gris s'ha de comprovar des de dins.
Privadesa
Només guardem la web i el resultat de cada anàlisi. No identifiquem qui visita el lloc ni qui fa un escaneig.
- Què desem de cada anàlisi: el domini, el veredicte, la tecnologia o el gestor i la seva versió, la versió de PHP si es veu, el servidor, el codi HTTP, els servidors
.phpenllaçats, si hi ha un CDN/WAF al davant, si és una botiga en línia i si té un formulari de pujada de fitxers, l'hora i l'origen (manual, automàtic o llista). - Què no desem mai de les anàlisis: la teva IP, el navegador, d'on vens, galetes ni cap identificador. Tampoc el contingut ni les capçaleres de la web analitzada.
- Visites al lloc: sense galetes. Només comptem visites de manera agregada i anònima amb Vercel Web Analytics, sense identificar ningú.
- El límit de 10 escaneigs per minut fa servir un resum de la IP només a la memòria temporal del servidor, que s'esborra sol. No s'escriu enlloc.
- Només hi ha comptadors anònims: anàlisis totals i per origen.
- El tema clar o fosc i els teus darrers escaneigs es desen només al teu navegador.
Tot el que guardem és públic: dades obertes (JSON).
Què vol dir cada color
Servidors PHP relacionats
Servidors externs que les webs analitzades enllacen amb adreces .php (estadístiques, widgets, webs germanes). No els hem analitzat: són candidats a revisar.
← Rànquing · Fitxa pública