ADes del servidor
Si hi tens accés per SSH:
php -vAtenció: el PHP de la línia d’ordres pot ser diferent del que fa servir la web (PHP-FPM o el mòdul del servidor).
Avui PHP publica la correcció de seguretat de dues errades crítiques que permeten executar codi al servidor (PHP2Shell). senseforat és una eina gratuïta per a qualsevol web (botigues, blogs, empreses, entitats, administracions…): mirem des de fora, sense tocar res, si mostra PHP i quina versió (també si està feta amb WordPress, Drupal o Joomla). Fins que s'actualitzin, les webs amb PHP estan exposades. Que no ho veiem no vol dir que no hi sigui.
La teva botiga, el teu blog, l'empresa, l'entitat o l'administració que vulguis. Fem una sola petició passiva a la pàgina d'inici i el resultat queda registrat públicament. Només guardem la web i el resultat; de tu, res.
PHP exposat i PHP caducat
Webs on hem vist PHP, directament o perquè funcionen amb un gestor com WordPress. Estan exposades a PHP2Shell fins que el seu servidor apliqui la correcció de seguretat. Això no vol dir que hagin estat atacades. Primer, les que no tindran correcció.
Totes les webs de la memòria
De més a menys urgent. Clica un nom per obrir-ne la fitxa i l'historial.
| Web | Municipi · comarca | Tecnologia | Servidor | PHP | Darrera anàlisi | Veredicte |
|---|
Registre públic
Cada anàlisi (manual, automàtica d'ajuntaments o de la llista inicial), de la més recent a la més antiga.
947 municipis · dades obertes de la Generalitat
Cada dia n'inspeccionem unes quantes webs a l'atzar, primer les que no s'han mirat mai. Les que encara no s'han analitzat les pots escanejar tu mateix.
| Municipi | Comarca | Web | Tecnologia | Darrera anàlisi | Estat |
|---|
PHP2Shell · CVSS 9,2
Afecta qualsevol web amb PHP al servidor: botigues, blogs, empreses, entitats o administracions. És execució remota de codi: un atacant podria fer funcionar el seu programa al servidor, potser sense contrasenya.
Vegeu un exemple educatiu simulat: què podria passar a una web qualsevol →
Gravetat 9,2/10 (CVSS v4.0) [1][2]. Sansec espera atacs massius uns 15 minuts després de la publicació de la correcció de seguretat [3]. A 21 d'octubre no s'ha informat de cap explotació i les vulnerabilitats no són al catàleg KEV de la CISA [4].
php-fpm, php-cgi, httpd o apache2 obren intèrprets d'ordres.Proposades per un desenvolupador web a X [6]; no les ha validat PHP:
session.upload_progress.enabled (posar-lo a 0 al php.ini);Actualització de seguretat extraordinària el 21.10.2026 a les 16:00 (hora de Madrid), o abans si apareixen atacs, per a les branques amb suport. S'espera, sense confirmar, que siguin les versions 8.5.12, 8.4.27, 8.3.36 i 8.2.35.
Els investigadors anomenen php2shell dues vulnerabilitats crítiques d'execució remota de codi (RCE) a PHP, amb una puntuació de 9,2 sobre 10 (CVSS v4.0). Els identificadors que han circulat són CVE-2026-109618 i CVE-2026-109619; l'avís oficial de PHP no n'esmenta cap.
La correcció surt fora del calendari habitual, el 21.10.2026 a les 16:00 (hora de Madrid), per a les branques 8.2, 8.3, 8.4 i 8.5. Les versions vigents abans de la correcció són 8.5.11, 8.4.26, 8.3.35 i 8.2.34. Les versions concretament afectades encara no s'han fet públiques. La 8.1 i anteriors no rebran cap correcció.
Consultades el 21.10.2026. «Confirmat» vol dir que ho diu l'avís oficial de PHP; la resta són informacions de tercers.
Guia pràctica
Què cal fer, pas a pas, si una web funciona amb PHP: saber quina versió hi ha, actualitzar-la al servidor, protegir-se mentrestant i què fer si sospites una intrusió.
La correcció de seguretat només s’aplica al servidor, actualitzant PHP
Quatre maneres, de la més fiable a la més ràpida. La que compta és la del servidor que serveix la web.
Si hi tens accés per SSH:
php -vAtenció: el PHP de la línia d’ordres pot ser diferent del que fa servir la web (PHP-FPM o el mòdul del servidor).
Puja un fitxer amb un nom poc previsible amb aquest contingut, obre’l al navegador i mira «PHP Version»:
<?php phpinfo();Esborra’l immediatament després de mirar-ho: mostra tota la configuració del servidor.
Si tens allotjament compartit o gestionat, el panell (cPanel, Plesk…) sol mostrar la versió. Si no, demana-la al proveïdor per escrit, i pregunta quan aplicarà la correcció de seguretat.
Alguns servidors l’anuncien a les capçaleres:
curl -sI https://la-teva-web.cat | grep -i x-powered-bySi no hi surt no vol dir que no hi hagi PHP: amagar-la és una bona pràctica. senseforat també ho mira, amb una sola petició passiva. Comprova la teva web →
És l’única mesura que tanca el forat. La correcció de seguretat es publica avui, 21 d’octubre, a les 16:00 (hora de Madrid).
Mesures temporals que redueixen el risc. Cap d’elles substitueix la correcció de seguretat.
Serveis com Cloudflare han publicat regles d’emergència per a PHP2Shell. Activa-les si en tens, però tingues en compte que ajuden a filtrar atacs coneguts i no substitueixen la correcció.
Desactiva la capçalera X-Powered-By amb expose_php = Off al php.ini. És una bona pràctica que dona menys pistes, però no protegeix de res per si sola.
Si la web no la necessita, valora desactivar temporalment la pujada de fitxers (file_uploads = Off).
Consell no oficial d’en Manz, no validat per PHP.
Valora desactivar temporalment el progrés de pujada a les sessions:
session.upload_progress.enabled = 0Consell no oficial d’en Manz, no validat per PHP.
Senyals típics: fitxers nous que ningú ha pujat, canvis a la pàgina pública, comptes d’administrador desconeguts o un consum estrany del servidor.
Posa la web en manteniment o desconnecta-la. No esborris res encara.
Fes una còpia dels registres d’accés, d’errors i de PHP-FPM, i una imatge del servidor si pots, abans de tocar res.
Fitxers .php nous o modificats recentment (sobretot a carpetes de pujades), funcions com eval o base64_decode en fitxers estranys, comptes nous i tasques cron noves.
find /var/www -name "*.php" -newermt "2026-10-21" -lsBase de dades, panell d’administració, FTP/SFTP, claus d’API i les claus secretes del gestor (p. ex. les «salts» de WordPress). Restaura des d’una còpia neta i actualitza PHP abans de tornar a publicar.
El proveïdor d’allotjament; l’Agència de Ciberseguretat de Catalunya (administracions catalanes) o l’INCIBE-CERT (empreses i ciutadania, telèfon 017). Si hi ha dades personals afectades, cal notificar-ho a l’autoritat de protecció de dades (APDCAT o AEPD) en un termini de 72 hores.
Has vist que una web exposa PHP i vols avisar-ne el responsable (el webmaster, l’empresa o l’ajuntament)? Aquí tens un text neutre i informatiu. Escriu-hi l’adreça, revisa’l i envia’l tu mateix: senseforat no envia res a ningú.
Assumpte: Avís informatiu: la vostra web sembla funcionar amb PHP (PHP2Shell)

Bon dia,

Us escric per informar-vos que, segons una anàlisi passiva i pública feta amb senseforat.cat, la web [DOMINI] sembla funcionar amb PHP.

Què vol dir: el 21 d’octubre de 2026 PHP publica una correcció de seguretat per a dues errades crítiques conegudes com a PHP2Shell (CVE-2026-109618 i CVE-2026-109619, puntuació 9,2 sobre 10). Fins que el servidor no apliqui aquesta correcció, les webs que funcionen amb PHP hi poden estar exposades. Les versions de PHP sense suport (8.1 o anteriors) no la rebran.

Aquest avís és només informatiu. L’anàlisi és externa i passiva (una sola petició a la pàgina d’inici, com la que fa qualsevol navegador): no prova cap vulnerabilitat i no indica que la web hagi estat atacada.

Passos recomanats:
1. Confirmeu amb el vostre proveïdor d’allotjament quina versió de PHP fa servir el servidor.
2. Apliqueu la correcció de seguretat actualitzant PHP al servidor (branques amb suport: 8.2 a 8.5). Actualitzar només el gestor de continguts (WordPress, Drupal, Joomla…) no n’hi ha prou.
3. Si feu servir PHP 8.1 o anterior, demaneu un backport o planifiqueu la migració a una versió amb suport.
4. Mentrestant, un tallafoc d’aplicacions web (WAF) pot ajudar, però no substitueix la correcció.

Podeu consultar el resultat, i tornar-lo a comprovar quan hàgiu actualitzat, a:
https://senseforat.cat/web/[DOMINI]

Guia pràctica: https://senseforat.cat/protegeix

Gràcies per la vostra atenció.

Salutacions cordials,
[EL VOSTRE NOM]
Consell: abans d’enviar-lo, comproveu el resultat actual a la fitxa de la web; si ja s’ha actualitzat, no cal avisar.
Consultades el 21.10.2026. Més context a Què pot passar i un cas il·lustratiu a l’exemple educatiu.
Simulació
Un cas il·lustratiu amb una web qualsevol: un ajuntament, una botiga o una empresa. Res del que veureu aquí ha passat.
SIMULACIÓ · EXEMPLE EDUCATIU — no és un atac real ni dades reals
Esquema genèric del que sol passar si un servidor no s’actualitza i algú aprofita una RCE sense credencials. No s’ha produït en aquest cas il·lustratiu.
Una petició preparada fa que el servidor executi codi aliè, sense iniciar sessió.
El codi corre amb els privilegis del servidor web (sovint www-data) i llegeix la configuració.
Deixa una porta del darrere (un script) per tornar-hi i executar ordres quan vulgui.
Amb les credencials del config.php exporta la base de dades, fitxers pujats i, de vegades, correu.
Desfiguració, robatori o xifratge de dades (ransomware) o salt cap a altres sistemes de la xarxa.
Maquetes genèriques amb la marca «SIMULACIÓ · EXEMPLE EDUCATIU». No fan servir la imatge ni el logotip de cap organització real i les dades són inventades. Toqueu una imatge per veure-la a mida completa.
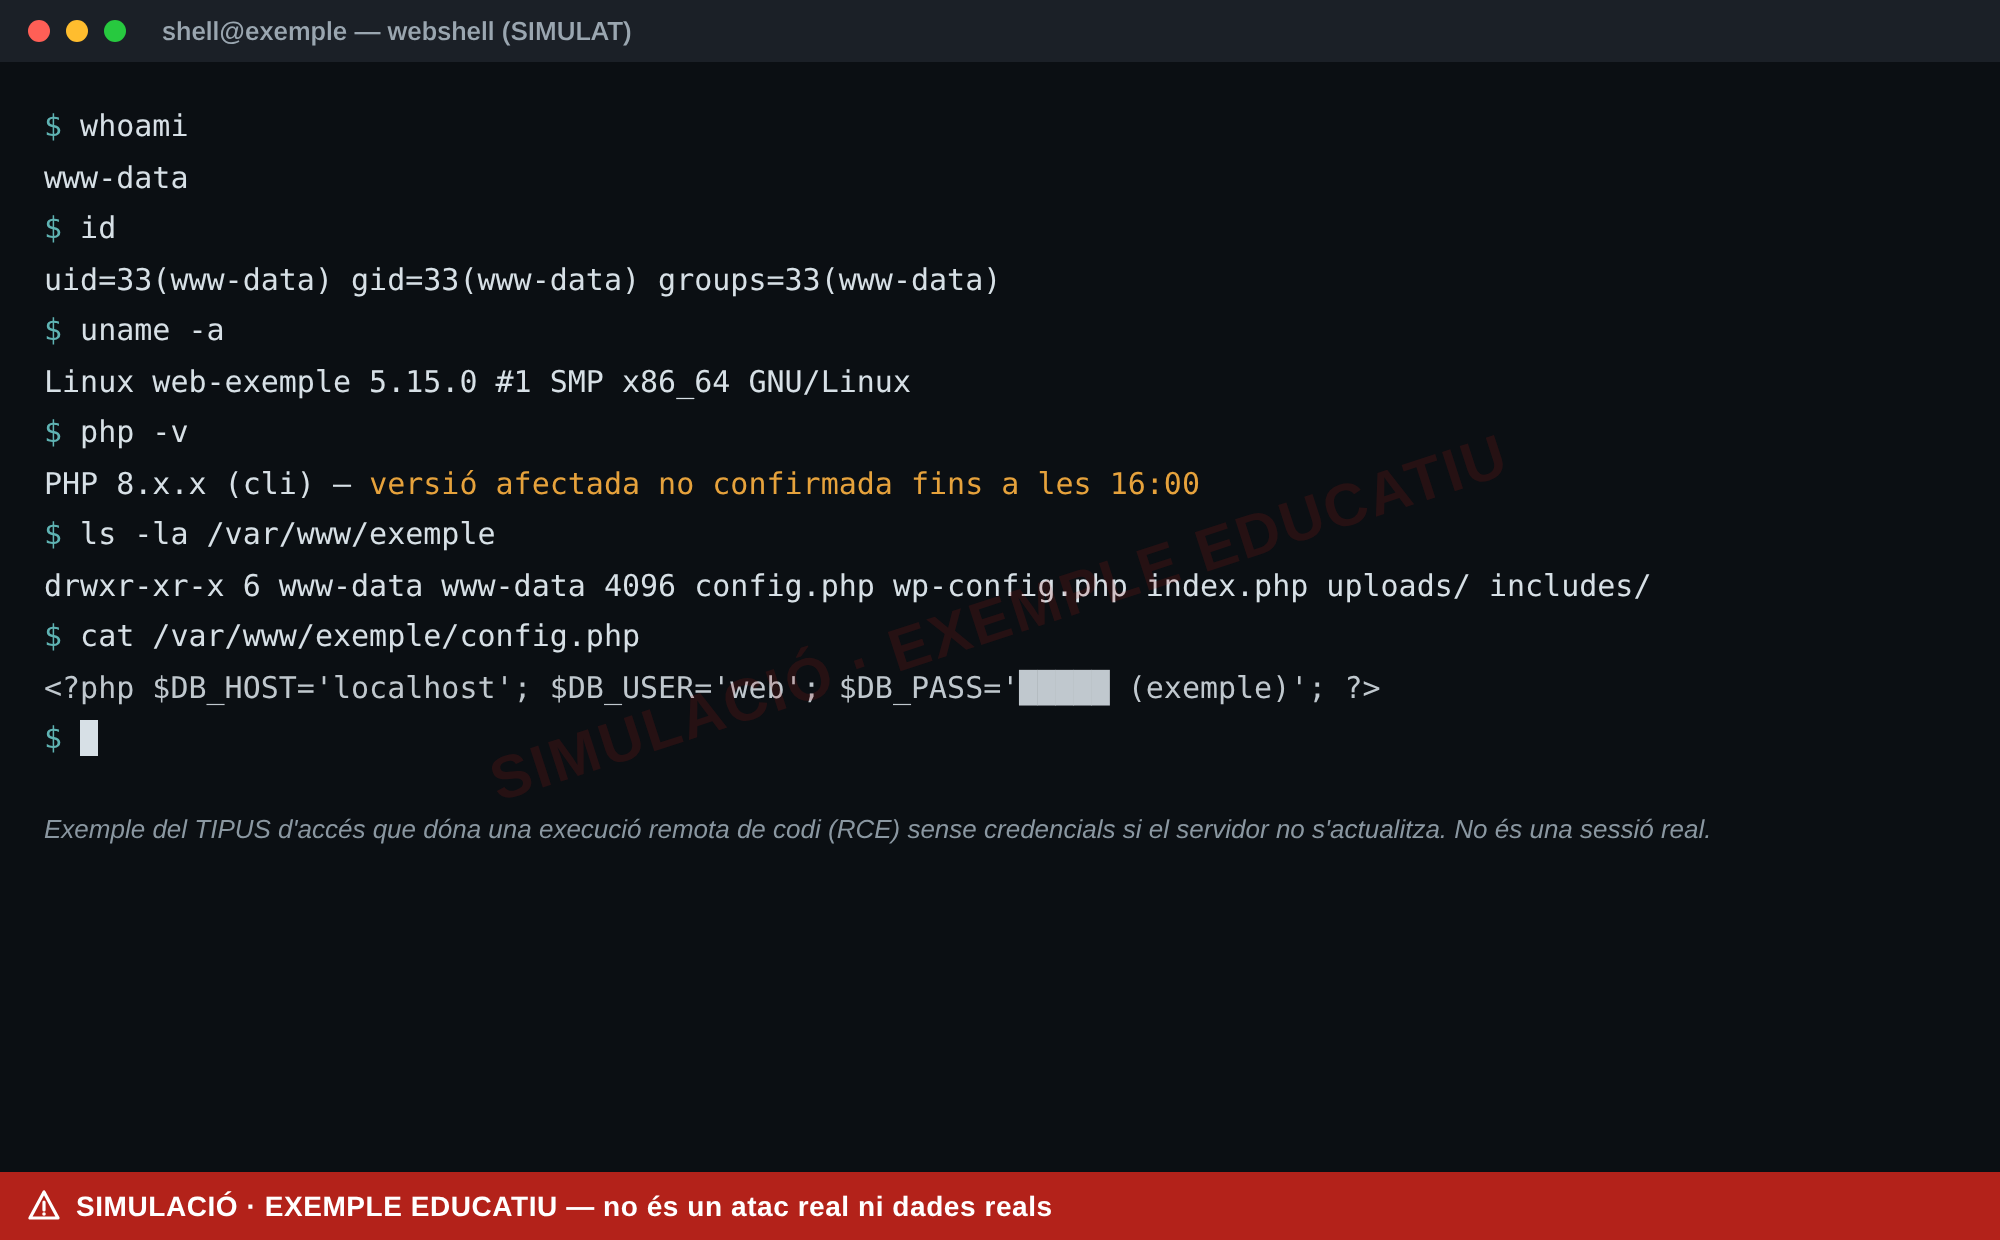
Ordres genèriques (whoami, id, llistat de /var/www). Il·lustra el tipus d’accés després d’una RCE, no una sessió real.
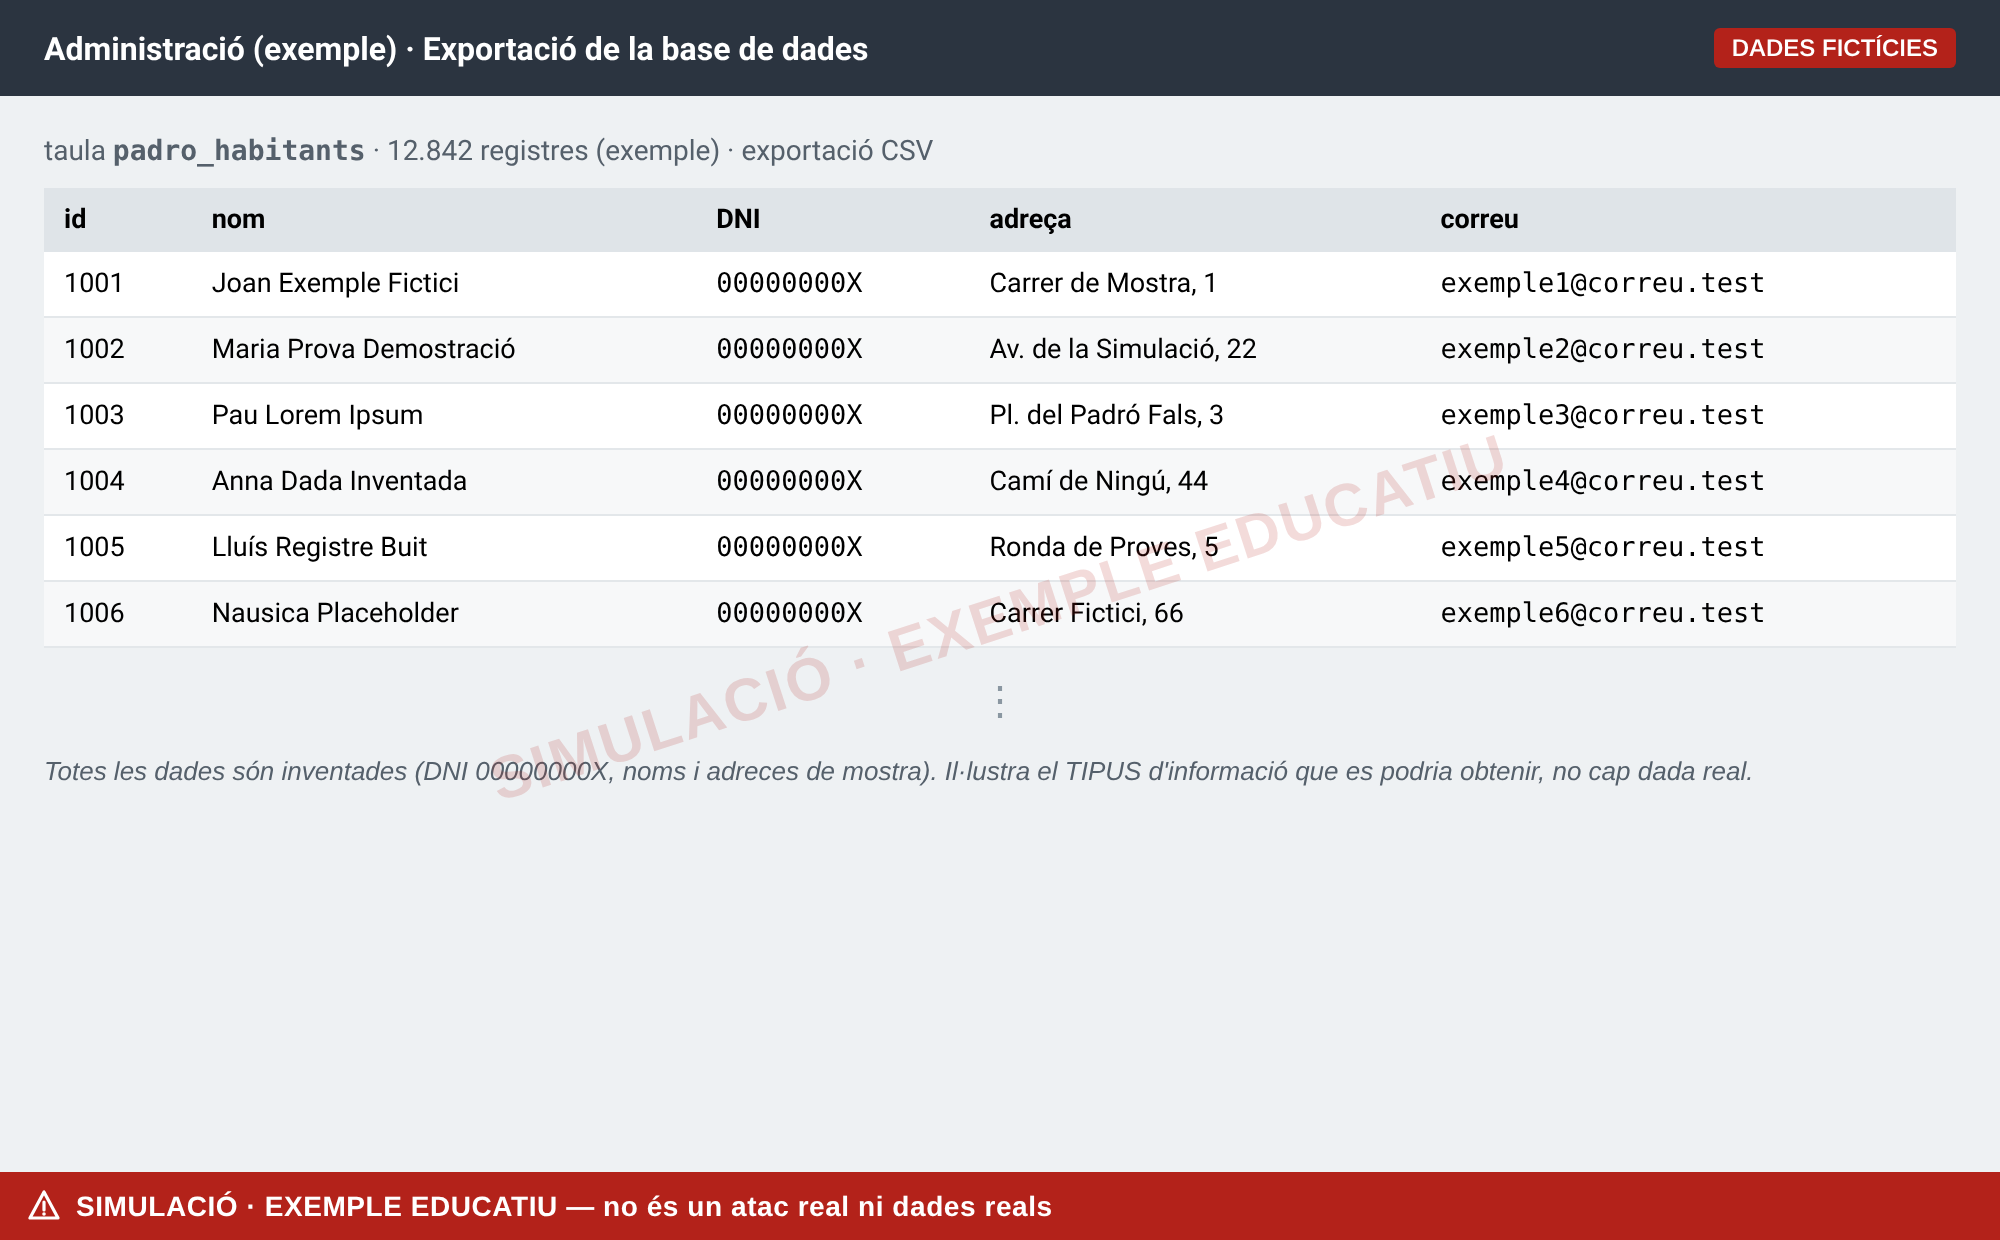
Registres inventats (DNI 00000000X, noms i correus de mostra). Mostra el tipus de dades personals en joc —de ciutadania, clients o usuaris—, no cap fuga real.
Maqueta d’«Ajuntament (exemple)» sense cap marca real; podria ser igualment la web d’una botiga o d’una empresa. Qui controla el servidor pot substituir la pàgina pública.
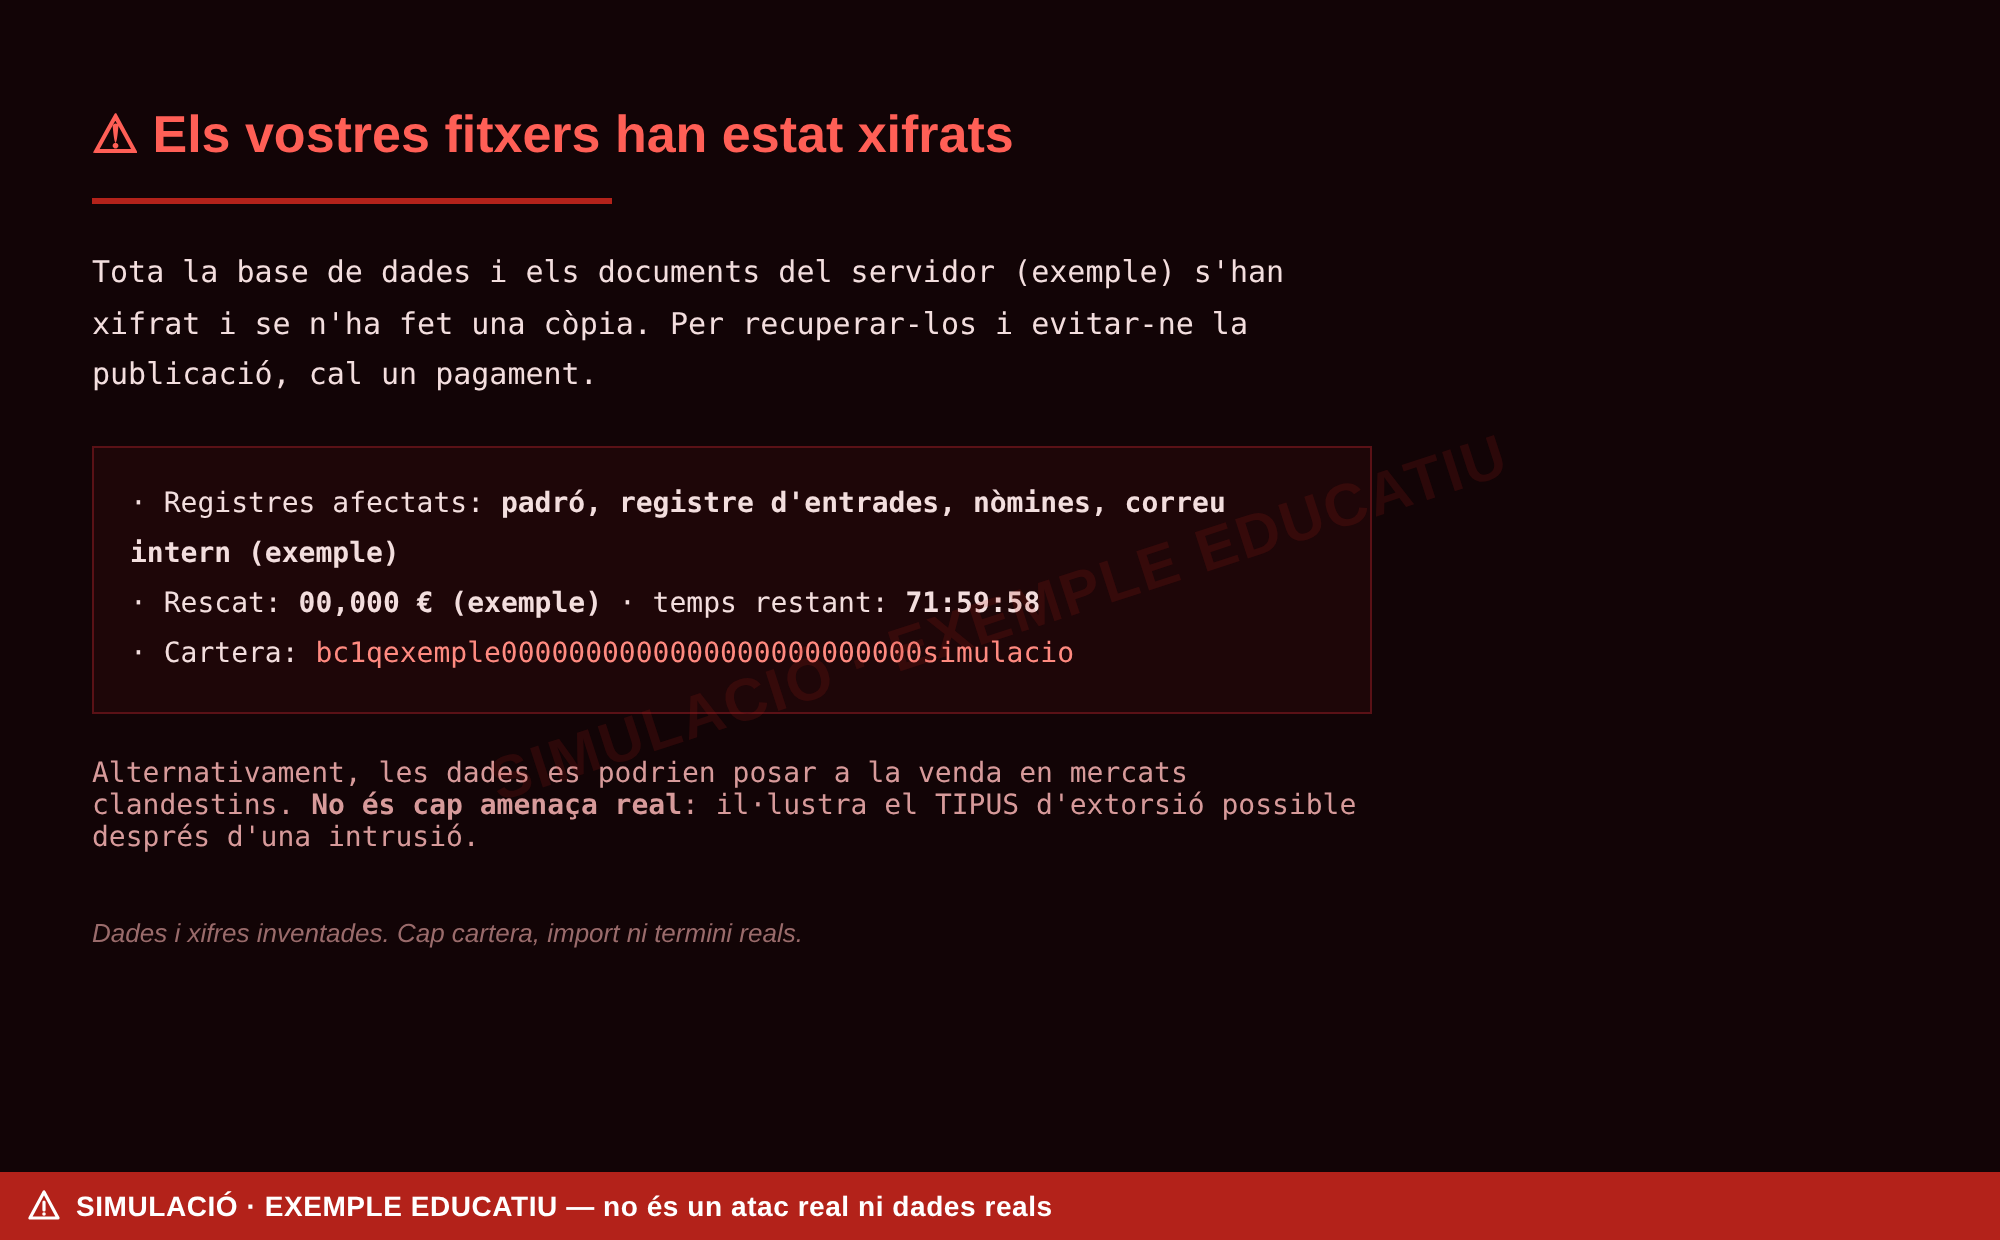
Nota de rescat amb imports i carteres inventades. Il·lustra l’extorsió possible després d’una intrusió; no és cap amenaça real.
El servidor web sovint toca, directament o indirecta, sistemes amb dades de persones. El tipus de coses en risc:
La correcció de seguretat només s’aplica al servidor, actualitzant PHP.
Per què ara: Sansec espera atacs massius uns 15 minuts després de la publicació de la correcció de seguretat. Actualitzar WordPress, Drupal o qualsevol gestor no n’hi ha prou, i un WAF (per exemple Cloudflare) ajuda però no substitueix la correcció. Fonts a Què pot passar.
session.upload_progress.enabled (consells d’en Manz; no validats per PHP).Com ho fem
Funciona amb qualsevol web pública: n'hi ha prou amb l'adreça. Per a cada web fem una sola petició GET a la pàgina d'inici, identificant-nos com a senseforat-escaner/1.0 (sense cap nom ni adreça), seguint fins a 5 redireccions i amb un temps màxim de 25 segons. No provem cap altra ruta, no enviem dades i no intentem explotar res.
X-Powered-By: PHP/x.y.z dona la versió exacta; Server de vegades també.PHPSESSID, laravel_session, MoodleSession, SESS… (Drupal), PrestaShop-….wp-content, wp-json, pingback), Drupal, Joomla, PrestaShop, Magento, Moodle, TYPO3, Laravel, Symfony. Només comptem rutes del mateix domini. Plone, Zope i CKAN són Python.woocommerce_), Magento, Shopware i PrestaShop. És una nota de risc afegit; no canvia el color.Server: cloudflare, CF-RAY), Sucuri, Akamai, Imperva, Fastly i Amazon CloudFront, per les seves capçaleres. Un WAF pot frenar part dels atacs, però no substitueix la correcció; no canvia el color.<input type="file">, ho anotem com a superfície d'atac afegida.Només guardem la web i el resultat de cada anàlisi. No identifiquem qui visita el lloc ni qui fa un escaneig.
.php enllaçats, si hi ha un CDN/WAF al davant, si és una botiga en línia i si té un formulari de pujada de fitxers, l'hora i l'origen (manual, automàtic o llista).Tot el que guardem és públic: dades obertes (JSON).
Servidors externs que les webs analitzades enllacen amb adreces .php (estadístiques, widgets, webs germanes). No els hem analitzat: són candidats a revisar.
← Rànquing · Fitxa pública
Darrera anàlisi 21.10.2026 13:55 (manual) · 1 anàlisi a la memòria pública
PHP exposat · pendent d'actualitzarLaravel funciona amb PHP: exposada a PHP2Shell fins que el servidor apliqui la correcció de seguretat (versió de PHP no visible des de fora).
pro.rodi.escloudflare✗ HSTS: absent✗ Content-Security-Policy: absent✗ Protecció de marcs: absent✗ X-Content-Type-Options: absent✗ Referrer-Policy: absent
Resultat indicatiu: des de fora només podem inferir si es fa servir PHP. No confirma que la web sigui vulnerable, ni que no ho sigui. Només guardem la web i el resultat; no guardem res de qui fa l'anàlisi.